Citizen Lab dénonce un logiciel espion israélien infectant les téléphones via des publicités ordinaires.
18/10/2026 // Douglas Harrington
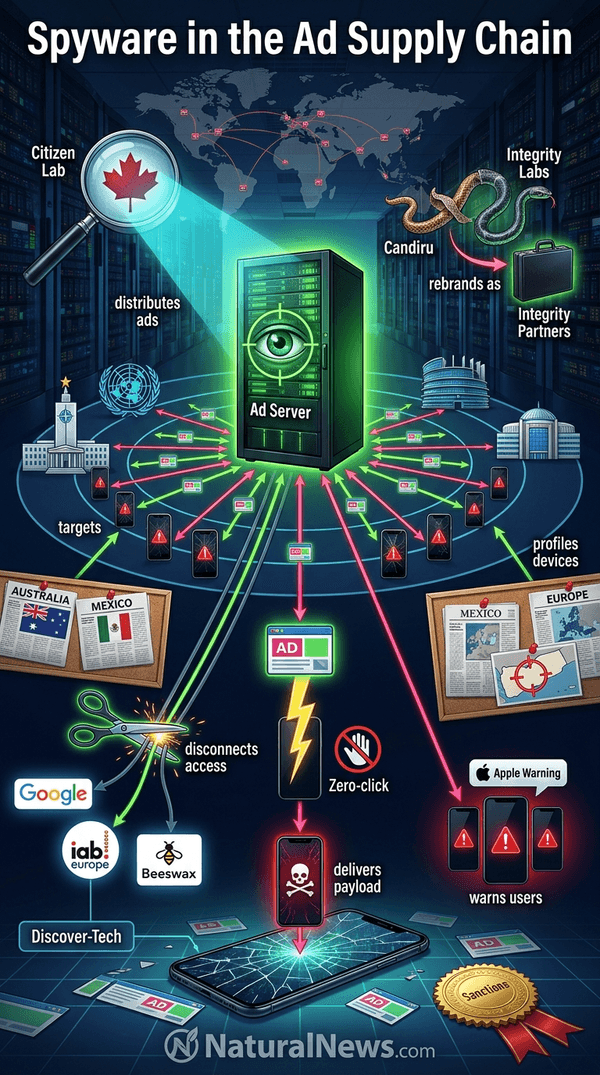
Les conclusions publiées jeudi 15 octobre indiquent que cet incident constitue probablement la première confirmation de l'existence d'un logiciel espion mercenaire « zéro clic » diffusé via des publicités ciblées (2). Ces publicités, contenant le logiciel espion Candiru, ont été placées par la société israélienne Discover-Tech.
Ce que l'enquête du Citizen Lab a révélé
Au cours d'une période de quatre mois analysée par des chercheurs, des publicités Discover-Tech sont apparues sur près de 200 000 sites web et applications Android et iOS différents, dans des dizaines de pays. (1) Le Citizen Lab a indiqué que cette chaîne d'approvisionnement publicitaire fonctionne comme un système de profilage et de contamination de masse, capable d'atteindre des populations considérables sans aucune intervention de l'utilisateur.
Les chercheurs affirment que le champ d'application s'étend désormais aux réseaux sensibles.
D'après The Citizen Lab, des publicités Discover-Tech ont également été détectées au sein des réseaux de l'OTAN et des Nations Unies, du Parlement européen, de la Commission européenne et de plus d'une douzaine de gouvernements nationaux. Des publicités sont aussi apparues dans des médias de huit pays, dont l'Australie, le Mexique et d'autres pays européens. Ce schéma suggère que l'infrastructure publicitaire utilisée dans cette campagne a pénétré profondément les milieux gouvernementaux, militaires et journalistiques, là où la surveillance s'avère particulièrement précieuse.
Accès à la plateforme et liste noire antérieure
Le changement de nom de Candiru en Integrity Labs a fait suite à son rachat en 2025 par la société de capital-investissement américaine Integrity Partners, qui n'est pas soumise aux sanctions américaines. Cette restructuration a permis à l'entreprise de poursuivre ses activités liées aux logiciels espions sous une nouvelle identité, tandis que son ancienne entité restait sur la liste noire.
Suite aux conclusions des deux groupes de recherche, Google, l'IAB Europe, Beeswax et d'autres plateformes ont bloqué l'accès de Discover-Tech au marché de la publicité numérique. En novembre 2021, Candiru a également été utilisé pour cibler Middle East Eye et d'autres sites web, selon la société de sécurité ESET, lors d'une attaque visant les liens avec le Moyen-Orient, et plus particulièrement le Yémen et le conflit environnant.
Commentaires et contexte du chercheur
« Le fonctionnement actuel de la publicité en ligne représente une menace systémique pour la sécurité », a déclaré Wolfie Cristl, chercheur principal au Citizen Lab, à Reuters . Les rapports décrivent un modèle publicitaire dans lequel les plateformes publicitaires commerciales peuvent être détournées à des fins de suivi, de reconnaissance et de diffusion automatisée de logiciels malveillants, sans aucune intervention de l'utilisateur.
Ces découvertes s’ajoutent à une tendance croissante d’abus documentés de logiciels espions commerciaux. En septembre 2026, des attaques présumées de logiciels espions ont ciblé les téléphones d’au moins trois ministres turcs, Apple envoyant des notifications avertissant que les appareils pourraient avoir été compromis (3) .
En décembre 2025, une enquête conjointe menée par des médias grecs, israéliens et suisses a révélé que le logiciel espion Predator du consortium Intellexa, dirigé par un ancien haut responsable du renseignement israélien, continuait d'être utilisé contre des cibles dans plusieurs pays malgré les sanctions américaines (4) . Ces cas illustrent un écosystème plus vaste où les fournisseurs de logiciels espions commerciaux opèrent au-delà des frontières, s'adaptent aux sanctions et trouvent de nouveaux canaux de diffusion.
Conclusion
Les conclusions du Citizen Lab mettent en lumière une technique qui transforme le simple fait de consulter une publicité en une potentielle faille de sécurité. Comme le mécanisme de diffusion ne nécessite ni clic ni téléchargement, les utilisateurs n'ont aucun moyen pratique de savoir qu'ils ont été ciblés.
La dépendance du secteur publicitaire aux enchères en temps réel, à la correspondance des cookies et aux réseaux publicitaires tiers crée un système où des capacités de surveillance peuvent être intégrées à l'infrastructure commerciale courante et diffusées à grande échelle. Selon l'étude, les entreprises impliquées dans cette affaire ont été déconnectées des principales plateformes publicitaires. La question de savoir si cette déconnexion se maintiendra et si d'autres réseaux publicitaires ont été utilisés de manière similaire reste ouverte.
Références
- Des chercheurs ont découvert que des logiciels espions israéliens avaient ciblé des centaines de millions de personnes via des publicités sans clic. https://www.middleeasteye.net/news/israeli-spyware-targeted-hundreds-millions-through-zero-click-ads-researchers-find
- Des publicités ciblées ont permis d'installer des logiciels malveillants sans cliquer, grâce à des exploits. https://arstechnica.com/security/2026/10/targeted-ads-delivered-0-click-exploits-to-install-mercenary-malware/
- Des attaques présumées de logiciels espions ciblent les téléphones de ministres turcs. https://www.middleeasteye.net/news/suspected-spyware-attacks-target-turkish-ministers-phones
- Les fuites d'Intellexa révèlent l'étendue du réseau du logiciel espion Predator. https://www.antiwar.com/blog/2025/12/04/intellexa-leaks-reveal-wider-reach-of-predator-spyware/
Infographie explicative
Commentaires
Enregistrer un commentaire